
El mismo usuario vinculado a filtración de Claro alerta sobre supuesta exposición de 10,000 registros de la Policía
AGENDA56, SANTO DOMINGO.- El mismo usuario identificado como “jarol1488”, quien hace varios días difundió la filtración de datos de Claro Dominicana, alertó ahora sobre la presunta exposición de unos 10,000 registros del Sistema Policial de Gestión de Denuncias (SPGD) de la Policía Nacional, que habrían sido extraídos del sistema y publicados en internet.
La información fue recogida en una alerta de amenazas difundida por la cuenta VECERTRadar a través de X (antigua Twitter), que señala que el supuesto actor habría publicado en canales clandestinos una muestra de los registros, acompañada de un enlace de descarga a través de la plataforma Gofile.
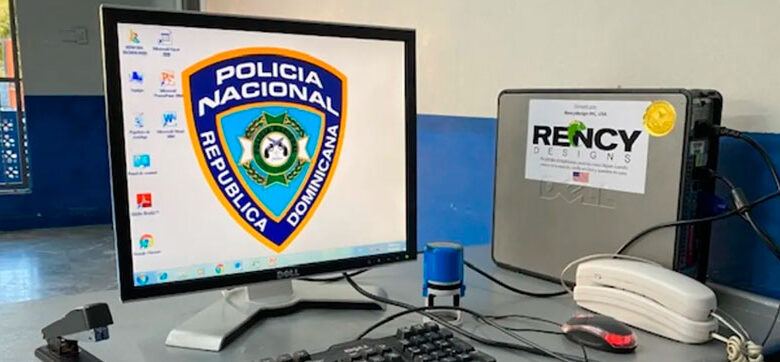
De acuerdo con la publicación, los datos estarían relacionados con el sistema utilizado por la Policía Nacional para la recepción y gestión de denuncias ciudadanas. La información incluye una captura de pantalla que muestra el escudo de la institución, la interfaz del SPGD y datos que vincularían al usuario “jarol1488” con una muestra fechada el 17 de septiembre de 2026 y originaria de República Dominicana.
Sin embargo, la autenticidad de los registros, el número exacto de datos comprometidos y la existencia de una intrusión en los sistemas de la Policía Nacional no han sido confirmados de manera oficial.
La cuenta VECERTRadar recomienda al departamento de tecnología de la Policía Nacional realizar una auditoría urgente de los registros de actividad o logs del SPGD, con el objetivo de determinar si se produjeron accesos, consultas o exportaciones masivas de información que pudieran guardar relación con la supuesta filtración.
El sistema policial de gestión de denuncias es una herramienta tecnológica utilizada por la Policía Nacional para captar y gestionar las denuncias presentadas por los ciudadanos, además de permitir el procesamiento de información relacionada con hechos delictivos.
Antecedente con Claro Dominicana
La alerta sobre el sistema policial se produce pocos días después de que el mismo usuario, “jarol1488”, afirmara haber obtenido información perteneciente a millones de clientes de Claro República Dominicana, importante proveedor de servicios de telecomunicaciones en el país.
El actor aseguró entonces haber accedido a un supuesto dataset con 2,889,256 registros de clientes, en el que, según su reclamación, figuraban números de identificación de clientes, teléfonos móviles, registros de suscripciones, identificadores SIM, estados de cuentas y servicios contratados, entre otros datos.
La reclamación inicial sobre el volumen y el alcance de esa información no fue verificada de manera independiente. Posteriormente, Claro Dominicana confirmó que detectó una exposición no autorizada de datos que afectó a un grupo de clientes de sus servicios móviles individuales.
La empresa precisó que entre los datos expuestos figuraban números de teléfonos móviles, números de cédula y el tipo de servicio contratado, aunque aclaró que esa información, por sí sola, no permitía acceder a las cuentas de los usuarios, realizar transacciones ni conocer el contenido de sus comunicaciones.
El antecedente de Claro Dominicana es mencionado como contexto de la actividad atribuida al usuario “jarol1488”, pero no constituye una confirmación de que este haya vulnerado los sistemas de la Policía Nacional ni de que los 10,000 registros del SPGD sean auténticos.
¿Qué información podría estar expuesta?
La eventual exposición de registros del Sistema Policial de Gestión de Denuncias genera especial atención por la naturaleza de la información que puede estar asociada a las denuncias ciudadanas.
Dependiendo del contenido de los registros presuntamente comprometidos, estos podrían contener información relacionada con denunciantes, víctimas, hechos delictivos, lugares, fechas y circunstancias de los casos reportados. No obstante, hasta que se realice una verificación técnica, no es posible establecer cuáles datos estarían realmente contenidos en la supuesta filtración.
La alerta plantea la necesidad de determinar si se produjo una extracción masiva de información del SPGD, cuándo habría ocurrido, desde qué cuentas o equipos se realizaron los accesos y si los datos que circulan en internet corresponden efectivamente a información almacenada en los sistemas de la Policía Nacional.
Por el momento, la supuesta exposición de los 10,000 registros permanece como una alerta no confirmada, a la espera de que las autoridades determinen la autenticidad de los datos y el eventual alcance del incidente.